AIモデルのサイバーセキュリティ対応とは?新時代の安全基準
この記事は2026年9月時点の情報をもとにしています。
生成AIやAIエージェントがビジネスや日常生活に浸透する中で、「AIモデルのサイバーセキュリティ対応」という言葉を耳にする機会が増えています。従来のパソコンやWebサイトのセキュリティ対策と何が違うのか、疑問を持つ方も多いのではないでしょうか。
AIモデルは人間と同じように自然言語で指示を受けて推論する仕組みを持つため、従来のサイバー攻撃とは異なるAI特有の脅威が存在します。入力された言葉を悪用して意図しない動作を引き起こす攻撃や、秘密情報の漏えいが代表例です。
本記事では、2026年最新の国際基準や主要IT企業が推進する取り組みをもとに、AIモデルのサイバーセキュリティ対応の基礎知識から安全基準までを解説します。
この記事でわかること
- 従来のITセキュリティと「AIモデルのサイバーセキュリティ対応」の根本的な違い
- OWASP、NIST、CoSAIなどの世界標準ガイドラインが指し示す安全基準の全体像
- 自律型AIエージェント時代における新たなリスクと一般利用者が取るべき対策
この記事が向いている人:
- 仕事や日常でChatGPT、Claude、GeminiなどのAIツールを活用している人
- 自社やチームでAIエージェントや業務自動化ツールの導入を検討している人
- プロンプトインジェクションなどのAIリスクに関する基礎知識を整理したい人
AIモデルのサイバーセキュリティ対応とは?ひとことで要点を解説
AIモデルのサイバーセキュリティ対応とは、大規模言語モデル(LLM)や生成AIシステムが持つ固有の弱点を保護し、安全に運用するための技術的・組織的な対策全般を指します。
これまでのITセキュリティは、ネットワークの防御壁(ファイアウォール)の設置や、プログラムコードの不具合(バグ)の修復が中心でした。システムに入力されるデータ形式はあらかじめ厳密に決められており、形式から外れたデータは排除することが可能だったためです。
一方、AIモデルは人間が日常で使う言葉(自然言語)をそのまま入力として受け取ります。入力の自由度が極めて高いため、「指示のフリをした悪意ある入力」と「通常の会話」を明確に区別することが技術的に困難です。ここにAI特有のセキュリティ対応が必要となる理由があります。
AIモデル固有の安全対策には、主に以下のような要点が含まれます。
- プロンプトインジェクション(AIに対する指示の悪用・書き換え攻撃)を防御する入力チェック
- AIモデルが誤った命令を実行して外部システムを破壊しないための出力ガードレール(制御機構)の設置
- 学習データややり取りの中に含まれる個人情報・機密情報の漏えいを防ぐ保護フィルターの導入
- 自律して動作するAIエージェントに対し、不必要な操作権限を与えないアクセス制限の設計
このように、データ入力からAIの応答、外部連携に至るすべてのプロセスで専用の防御壁を構築することが、現代のAIサイバーセキュリティ対応の基本方針となっています。
なぜいまAIモデルの安全基準が急速に注目されているのか
AIモデルの安全基準が急速に叫ばれるようになった背景には、AIツールの役割が「質問に答えるチャットボット」から「自ら判断して操作を行う自律型AIエージェント」へと進化している状況があります。
かつてのAIチャットであれば、仮に不正な入力によって誤った回答を出力したとしても、被害は画面上のテキスト表示にとどまっていました。しかし最新のAIエージェントは、メールの送信や社内データベースの検索、ファイルの作成・削除、APIを通じた外部サービスの共有など、多様な操作を実行できます。
ここで懸念されるのが「間接的プロンプトインジェクション」と呼ばれる脅威です。例えば、悪意あるコードや隠し命令が仕込まれた外部WebサイトやメールをAIエージェントが読み込んだ場合、AIがその命令に従って社内の非公開データを外部へ自動送信してしまうリスクが生じます。
AIエージェントに与えられた権限が大きいほど、一度突破された場合の被害は甚大になります。そのため、企業や開発者が共通して依拠できる「明確な安全基準」の確約と遵守が不可欠となっています。(関連記事:自律型AIエージェントのセキュリティ修正と機能解説)
AIサイバーセキュリティを支える世界の主要ガイドラインと仕組み
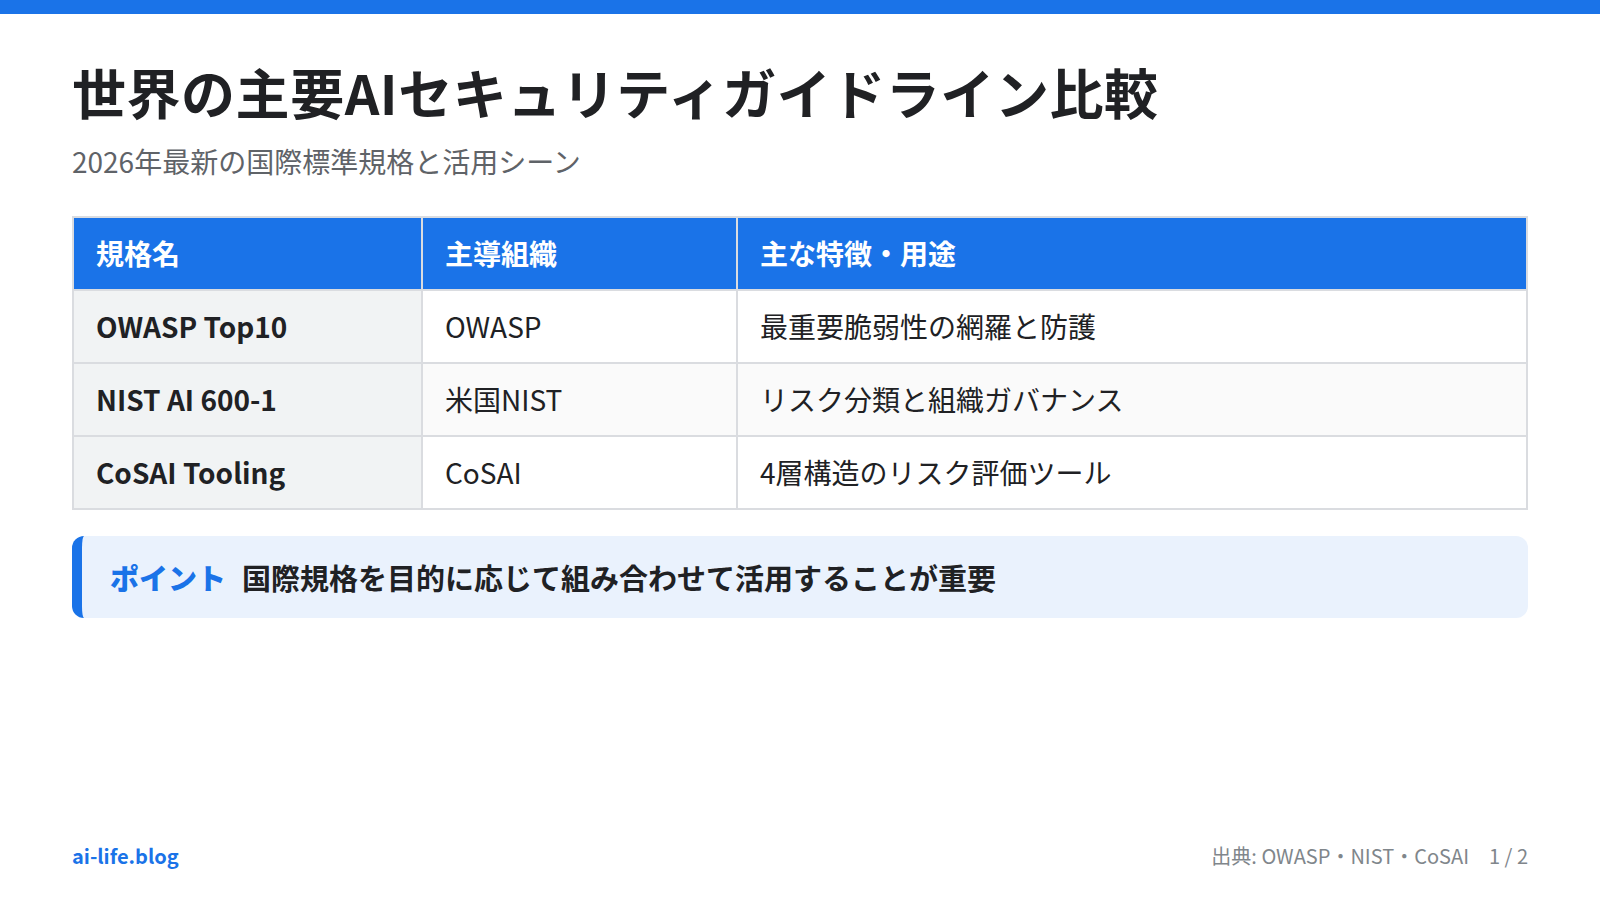
2026年現在、主要な国際団体や標準化機関により、AIモデルの安全性を担保するための枠組みが順次整備されています。ここでは代表的な3つのセキュリティ規格を紹介します。
OWASP GenAI LLM Top 10 2026は、Webセキュリティの国際プロジェクトOWASPが策定する主要脆弱性リストです。2026年8月4日に最新版が正式リリースされ、クリエイティブ・コモンズ(CC BY-SA 4.0)のもと無償公開されています。GitHubでは1,400以上のスターを獲得し、エンジニアから高い支持を集めています。
OWASPの規格では、プロンプトインジェクションや不適切な出力処理(Insecure Output Handling)が最優先で対処すべき脆弱性に指定されています。
NIST AI 600-1 Generative AI Profileは、米国標準技術研究所(NIST)が発行した生成AIリスク管理標準です。約2,500名が参加する作業部会により策定され、AI RMF 1.0の4大機能(Govern・Map・Measure・Manage)に基づき、12領域のリスクとガバナンス策を規定しています。重要インフラや大企業におけるセキュリティ構築の業界標準として定着しています。
CoSAI Secure AI Tooling & Risk Map (CoSAI-RM)は、Google、Microsoft、OpenAI、Cisco、IBMなどの主要企業が集う標準化団体CoSAI(OASIS Open)が主導する枠組みです。Googleが提唱したSAIFを基盤として発展し、データ、インフラ、モデル、アプリの4層構造でリスクを整理した評価ツールを提供しています。
これらの主要ガイドラインの特徴と対象範囲を以下の表にまとめました。
| 規格名 | 主導組織 / 発行日 | 主な特徴と対象範囲 | 主な活用シーン |
|---|---|---|---|
| OWASP GenAI LLM Top 10 2026 | OWASP (2026年8月4日) |
LLMおよび生成AIアプリの最重要リスクTop10を網羅。オープンソースで継続更新。 | 開発時の脆弱性チェック、Webアプリの防護設計 |
| NIST AI 600-1 | 米国NIST (2024年7月26日発行) |
AI RMF 1.0と連携した12領域のリスク分類と、組織的なガバナンス行動マトリクス。 | 企業全体のAIリスク管理、組織規定の策定 |
| CoSAI Secure AI Tooling | CoSAI (OASIS Open) (2026年2月18日統合) |
データからアプリまでの4層構造に基づくリスクマッピングとYAML/JSON検証ツール。 | クラウド環境のAI導入評価、システム全体の評価 |
これらの規格を組み合わせることで、開発組織はAIモデルの調達から構築、運用に至る全プロセスの安全性を定量的に確認できます。
身近なサービスや企業での具体的な使われ方とガードレール
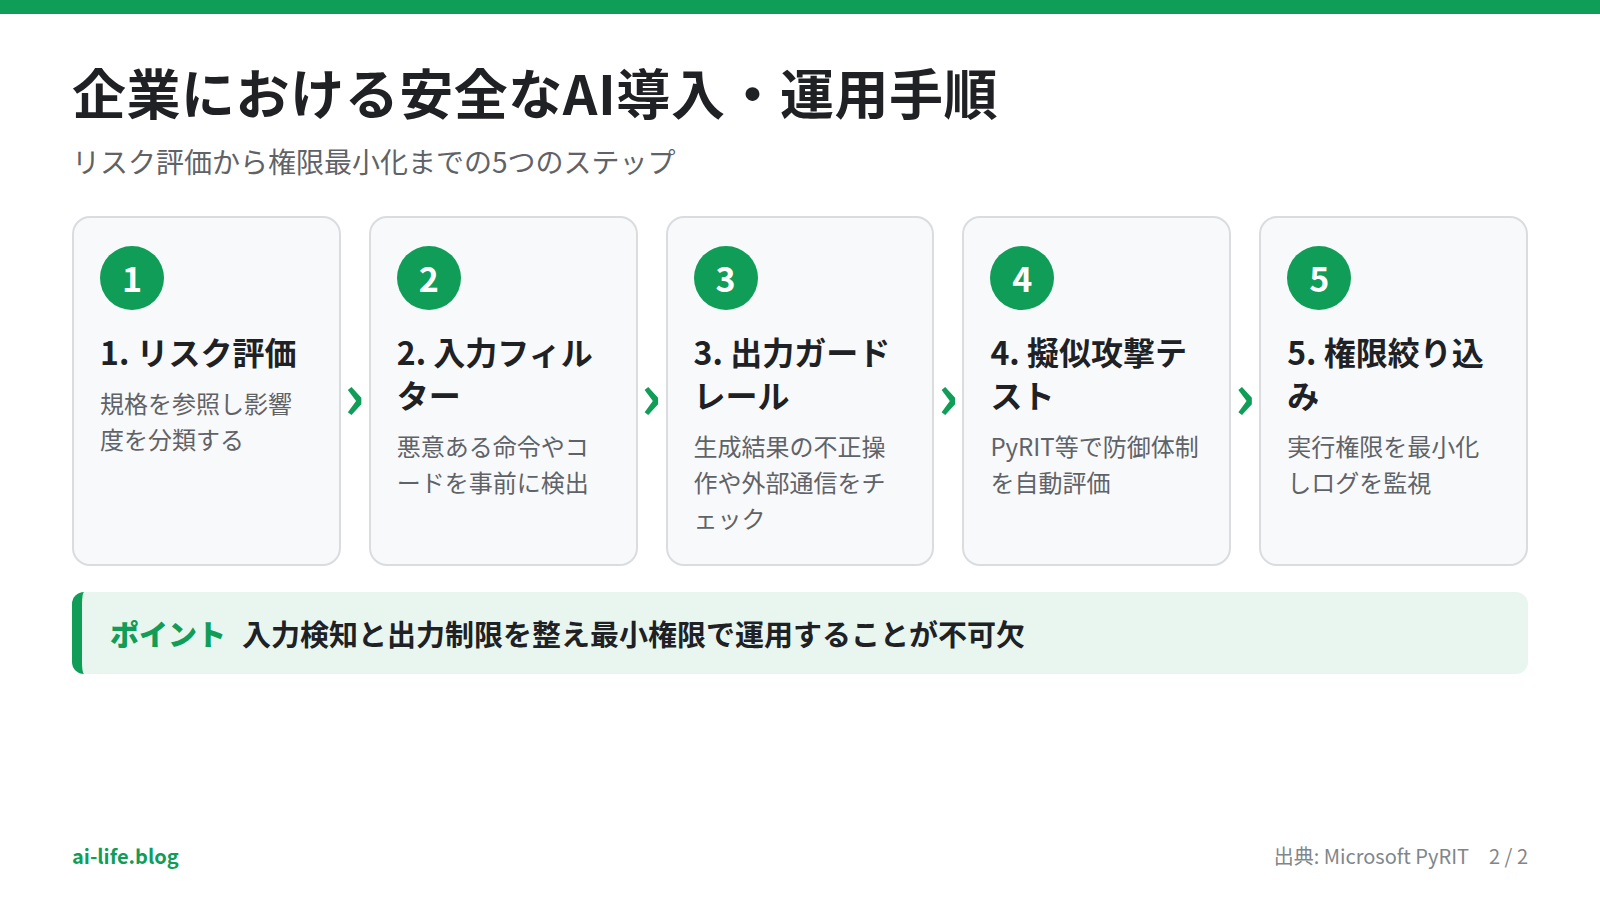
安全基準の策定に伴い、実際のシステム開発や企業利用の現場では具体的にどのような安全対策(ガードレール)が組み込まれているのでしょうか。企業の安全なAI導入手順は、以下のステップで進められます。
- リスク評価と分類:
CoSAI-RMやNIST AI 600-1を参照し、扱うデータやAIモデルがもたらす影響度をレベル別に把握します。 - 入力フィルターの設置:ユーザーからの入力文に対し、悪意ある命令や隠しコードが含まれていないか事前に検出するシステムを組み込みます。
- 出力ガードレールの配置:AIモデルが生成したテキストや実行コマンドに対し、不適切な外部通信や不正なファイル操作が含まれていないか検証します。
- 自動擬似攻撃テストの実行:製品のデプロイ前に、AIモデルへ擬似的なプロンプトインジェクション攻撃を仕掛け、防御体制を自動評価します。
- 権限最小化とログ監視:AIエージェントに与える実行権限を必要最小限に絞り込み、すべての動作履歴を記録・監視します。(参考:AIエージェント自律実行のセキュリティ設計と誤動作防止)
こうしたセキュリティ検証の自動化において知られるツールのひとつが、Microsoft Azureチームがオープンソースとして公開したMicrosoft PyRIT (Python Risk Identification Tool for AI)です。
PyRITは、AIモデルやAIエージェントに対して悪意あるプロンプトを自動生成・投入し、セキュリティコントロールの強度を定量評価するレッドチーム自動化ツールです。2026年3月27日に公式GitHubリポジトリがアーカイブ(Read-only)に移行し、現在はパブリックアーカイブとして保存されています。PyRITの自動検証の考え方は、今日のAIガードレール設計における貴重な手本となっています。
現状の限界と一般利用者が知っておくべき注意点
各種ガイドラインや検証ツールが進化しているものの、AIモデルのサイバーセキュリティには技術的な限界が存在します。最大の課題は、自然言語処理の柔軟性そのものが攻撃の口実になり得る点です。
従来のプログラムであれば、入力の文脈を固定することで攻撃を防御できました。しかしAIモデルの場合、言い回しの変更やフィクションの設定を装うことで制限を回避する攻撃(ジェイルブレイク)が相次いでいます。(関連記事:最新AIモデルにおけるジェイルブレイク防止と防御技術)したがって、「100%完全に安全なAIモデル」を構築するのは容易ではありません。
こうした状況を踏まえ、AIツールを利用する一般のユーザーも、自身の身を守るための基本的な注意点を把握しておく必要があります。個人利用や業務利用で意識すべきポイントは以下の通りです。
- 信頼性が確認できない外部Webサイトの文章やメール本文を、AIに直接読み込ませて処理させない
- パスワード、個人情報、自社の機密情報を、AIチャットや入力フォームにそのまま記載しない
- 自動でファイル削除やオンライン決済を行えるAIエージェントに、確認なしの全自動権限を与えない
- 利用するAIサービスが公式ドキュメント等でどのようなセキュリティ方針を掲げているか確認する
利便性だけに目を向けず、AIが誤った判断や悪意ある指示に誘導される可能性を考慮することが大切です。
編集部の見解
OWASP GenAI Top 10やCoSAIをはじめとする国際標準の登場により、AIモデルのセキュリティ対応は抽象的な議論から具体的な実装基準のフェーズへと進展しました。公式情報や主要企業の動きを総合すると、今後のAI活用では「利便性とアクセス権限の制限」のバランス設計が鍵となります。
業務効率を高めようとしてAIエージェントに広範なアクセス権限を与えるほど、万が一セキュリティを突破された場合の影響は大きくなります。最新の国際規格に基づき、権限を最小限に絞った上で段階的にツールを活用することで、安全と生産性の両立が可能です。
一方で、セキュリティ設定を理解せずに「完全に放置してすべて任せたい」と考える利用者にとっては、現状の技術構造上、予期せぬデータ漏えいや誤動作のリスクが残る点に留意する必要があります。
よくある質問
Q: プロンプトインジェクションとは具体的にどのような攻撃ですか?
A: AIに対する入力文章の中に本来の指示を上書きする命令を潜ませ、AIを攻撃者の意図通りに動かす攻撃手法です。自然言語の解釈能力を悪用する点が、従来のプログラムに対する攻撃と大きく異なります。
Q: 無料のAIチャットツールでもセキュリティ対策は行われていますか?
A: 大手提供元のAIツールであれば、基本的な入力フィルターや有害出力の防止機能が備わっています。ただし、入力したデータがモデルの再学習に使われるかどうかなどの扱いはサービスごとに異なるため、利用規約や設定画面での確認をおすすめします。
Q: OWASPやNISTといった国際基準は一般ユーザーに関係がありますか?
A: システムを直接設定するのは開発者ですが、一般ユーザーにとっても安全なサービスを選択する際の信頼できる指針になります。国際基準に準拠したサービスを選ぶことで、データ漏えいや不正操作のリスクを抑えることができます。
まとめ
本記事では、2026年最新の動向を踏まえて「AIモデルのサイバーセキュリティ対応」の全体像と安全基準について解説しました。要点は以下の3点です。
- AIモデルのセキュリティは、自然言語処理特有の入力悪用や過度な権限行使を防ぐための新しい安全対策である
- OWASP(2026年8月版)、NIST、CoSAIといった国際機関や業界団体による標準ガイドラインの策定が進んでいる
- AIエージェントの自動化が進むほどリスクも拡大するため、適切な権限管理と入力情報の確認が不可欠である
読者が次にとるべき行動として、まずはご自身が日常的に利用しているAIツールのプライバシー設定や連携権限をチェックしてみてください。不要な外部データ読み込みや自動実行の権限が与えられていないか確認することが、安全なAI活用の第一歩となります。

コメント